ميتا توقف مشاركة محادثات Muse بعد كشف بيانات خاصة
أوقفت شركة ميتا ميزة مشاركة المحادثات في منصة الذكاء الاصطناعي Muse، بعدما اكتشف باحثون في مجال الأمن السيبراني مشكلة تتعلق بالخصوصية، سمحت بالوصول المحتمل إلى روابط المحادثات التي شاركها المستخدمون.
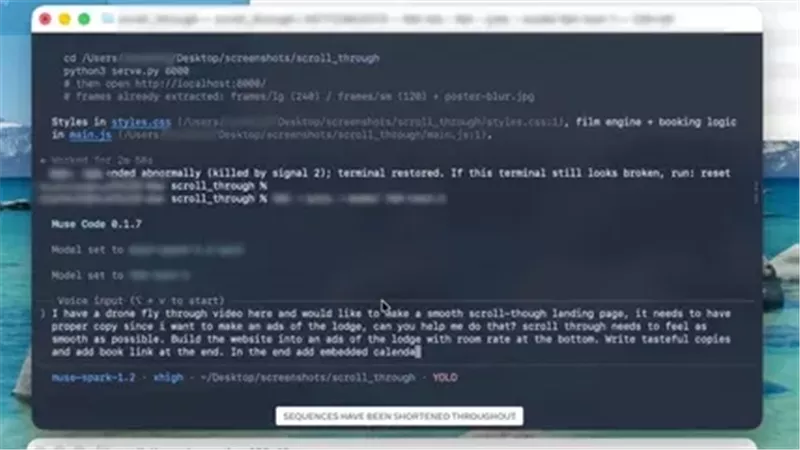
وكانت ميتا قد أطلقت منصة Muse للذكاء الاصطناعي الوكيل الشهر الماضي، لكن باحثي الأمن اكتشفوا بالفعل مشكلة في الخصوصية.
وكان بإمكان المستخدمين مشاركة محادثاتهم مع Muse من خلال إنشاء رابط إلكتروني، إلا أن الشركة عطلت هذه الميزة بعدما تبين أن أي شخص قد يتمكن من الوصول إلى تلك الروابط.
ثغرة في مشاركة محادثات الذكاء الاصطناعي Muse
اكتشف باحثون في شركة Claroc المتخصصة في الأمن السيبراني أن روابط محادثات Muse التي يشاركها المستخدمون يمكن العثور عليها والوصول إليها من خلال البحث في سجلات نظام أسماء النطاقات السلبي، المعروف باسم Passive DNS.
ويرجع ذلك إلى أن جميع روابط المشاركة كانت تستخدم اسم النطاق نفسه، مع وضع عنوان المحادثة في النطاق الفرعي للرابط.
وتُستخدم سجلات Passive DNS لتوثيق كيفية تحويل أسماء النطاقات التي يسهل على الأشخاص قراءتها إلى عناوين بروتوكول الإنترنت التي تستخدمها المتصفحات، وهو ما يشبه دليل الهاتف الخاص بالإنترنت.
وأوضحت شركة Claroc في منشور على مدونتها أن Muse يحدد عنوان الويب لكل محادثة مشتركة باستخدام عنوان المحادثة نفسها، ثم يُسجل هذا العنوان في نظام DNS العام.
وأضافت الشركة أن إجراء عملية بحث واحدة في سجلات Passive DNS يمكن أن يُظهر آلاف الروابط، المدرجة وفقًا لأسمائها، بما يشبه فهرسًا للمحادثات.
باحثون يصلون إلى 6800 رابط لمحادثات Muse
تمكنت شركة Claroc من حصر 6800 رابط لمحادثات مشتركة عبر منصة Muse، والوصول إلى معلومات خاصة مرتبطة بالاستخدامات الشخصية والتجارية للخدمة.
وشملت المعلومات التي كُشف عنها تفاصيل شخصية وحساسة، من بينها مواعيد اجتماعات مع أحد مختبرات الذكاء الاصطناعي المتقدمة، وطلب للحصول على قرض لمشروع تجاري صغير، وتنبيه مصرفي بشأن عملية احتيال يتضمن تفاصيل جزئية عن الحساب، بالإضافة إلى جدول إجازات إحدى الشركات ومستندات داخلية أخرى خاصة بالشركات.
وتوضح هذه الواقعة المخاطر المحتملة المرتبطة بطريقة تصميم ميزات مشاركة المحادثات في منصات الذكاء الاصطناعي، خصوصًا عندما تؤدي آلية إنشاء الروابط أو تسجيلها إلى إمكانية اكتشافها من جانب أشخاص غير مصرح لهم بالاطلاع عليها.
ميتا توقف الميزة وتراجع طريقة اكتشاف الروابط
كانت صحيفة Ars Technica أول من نشر تقريرًا عن جهود شركة Claroc والروابط التي تمكن باحثوها من الوصول إليها.
وفي بيان للصحيفة، قالت ميتا إنها أوقفت هذه الوظيفة مؤقتًا، بينما تراجع التقرير وتدرس إجراء تغييرات على الطريقة التي يمكن من خلالها اكتشاف هذه الروابط.
وجاء قرار الشركة بعد اكتشاف المشكلة التي أتاحت للباحثين الوصول إلى عدد كبير من المحادثات المشتركة، بما تضمنته من معلومات شخصية وبيانات داخلية مرتبطة بأعمال الشركات.
وأشارت Claroc أيضًا إلى أن باحثيها لم يتمكنوا من فتح عينة من الروابط التي سبق لهم الوصول إليها، وذلك بعد تطبيق التحديث الذي أجرته ميتا.
ماذا تعني المشكلة لمستخدمي منصات الذكاء الاصطناعي؟
تسلط المشكلة الضوء على أهمية حماية البيانات التي يتبادلها المستخدمون مع أدوات الذكاء الاصطناعي، خاصة عند استخدام هذه الأدوات في مناقشة أمور العمل أو مشاركة مستندات ومعلومات شخصية.
كما توضح أن إنشاء رابط لمشاركة محادثة لا يعني بالضرورة أن الوصول إليه يظل محصورًا في الأشخاص الذين أُرسل إليهم، إذا كانت هناك مشكلة في طريقة إنشاء الروابط أو إمكانية اكتشافها عبر الأنظمة العامة.
ولم تقتصر المعلومات التي تمكن الباحثون من الوصول إليها على المحادثات الشخصية، بل امتدت إلى تفاصيل مرتبطة بالأنشطة التجارية والمستندات الداخلية للشركات، وهو ما يجعل تأمين روابط المشاركة عنصرًا مهمًا في حماية الخصوصية.
وتواصل ميتا مراجعة الميزة بعد إيقافها مؤقتًا، مع بحث التغييرات اللازمة للحد من إمكانية اكتشاف الروابط والوصول إلى المحادثات المشتركة.
 تابعوا آخر أخبار بوابة الوفد الإلكترونية عبر نبض