بعد صدور اللائحة التنفيذية
كيف تواجه الشركات تحديات حماية البيانات في مصر؟

ناقش خبراء تكنولوجيا المعلومات وحماية البيانات التحديات التقنية والتنظيمية التي تواجه المؤسسات في مصر عقب صدور اللائحة التنفيذية لقانون حماية البيانات الشخصية رقم 151 لسنة 2020، وذلك خلال جلسة نقاش مفتوح بعنوان «ما بعد الامتثال»، ضمن فعاليات منتدى هواوي كلاود وفيكسد سوليوشنز لحماية البيانات الشخصية 2026.
وتناولت الجلسة سبل تطبيق متطلبات حماية البيانات داخل المؤسسات، وتأمين بيئات الحوسبة السحابية، وإدارة قواعد البيانات الضخمة، إلى جانب الاستعداد لعمليات التدقيق التنظيمي، في ظل توسع الشركات في استخدام الخدمات الرقمية وتطبيقات الذكاء الاصطناعي.
حماية البيانات تبدأ من البنية التحتية
أدار الجلسة المهندس سامح زغلول، رئيس التكنولوجيا والابتكار بشركة فيكسد سوليوشنز، الذي أكد أهمية التعاون بين مزودي البنية التحتية والاستشاريين التقنيين لمساعدة المؤسسات على تحويل المتطلبات التنظيمية إلى إجراءات عملية قابلة للتطبيق والقياس.
وأوضح زغلول أن أحد أبرز التحديات يتمثل في مواءمة البنية التحتية القائمة مع متطلبات حوكمة البيانات، مشيرًا إلى أن الالتزام بقواعد حماية البيانات لا ينبغي التعامل معه باعتباره إجراءً قانونيًا منفصلًا عن النشاط التشغيلي للشركات.
وشدد على أهمية تجهيز الأنظمة من الداخل وتطبيق مفهوم «الخصوصية حسب التصميم والإعدادات الافتراضية»، بما يتيح مراعاة حماية البيانات منذ المراحل الأولى لتطوير البرمجيات والتطبيقات، بدلًا من إجراء تعديلات واسعة عليها لاحقًا.
وأضاف أن التوافق مع المعايير المصرية والدولية لحماية البيانات يمكن أن يدعم قدرة الشركات على التوسع في الأسواق الإقليمية والعالمية، مع الحد من المخاطر المرتبطة بالتعامل مع المعلومات الشخصية.
الحوسبة السحابية ودورها في الامتثال لقانون حماية البيانات
استعرض المهندس عمار مطر، مدير تطوير أعمال الحوسبة السحابية بشركة هواوي كلاود، التحديات الفنية المرتبطة بإدارة بيئات السحابة الهجينة، التي تجمع بين مراكز البيانات المحلية والخدمات السحابية المتعددة.
وأوضح مطر أن المؤسسات تحتاج إلى بنية تقنية تتيح إدارة البيانات وتأمينها عبر البيئات المختلفة، مع الحفاظ على كفاءة التشغيل والالتزام بالضوابط التشريعية المعمول بها.
وأشار إلى أن المنطقة السحابية المحلية لهواوي في القاهرة تتيح للشركات خيارات لتخزين البيانات ومعالجتها محليًا، بما يساعدها على إدارة مواقع البيانات والتحكم في تدفقها وفقًا لمتطلبات كل مؤسسة.
وأضاف أن الاستفادة من الخدمات السحابية وقواعد البيانات ومنصات الذكاء الاصطناعي تتطلب مراعاة متطلبات حماية البيانات منذ مرحلة التصميم والتشغيل، خاصة في المؤسسات التي تتعامل مع معلومات شخصية أو بيانات ذات طبيعة حساسة.
تناولت المهندسة أمنية عمارة، رئيسة قسم حماية البيانات بشركة فوري، التحديات العملية التي تواجه المؤسسات المالية والشركات الكبرى في إدارة قواعد البيانات الضخمة وتنفيذ عمليات الفحص والتدقيق المستمر.

وأوضحت أن تطبيق متطلبات حماية البيانات الشخصية يتطلب تطوير السياسات الداخلية، ووضع قواعد واضحة لتصنيف المعلومات وتحديد صلاحيات الوصول إليها، إلى جانب إنشاء آليات للتعامل مع طلبات أصحاب البيانات وفقًا للمتطلبات القانونية.
وأكدت أن الاكتفاء بقوائم التحقق والإجراءات الورقية لا يضمن وحده جاهزية المؤسسات للامتثال، مشيرة إلى ضرورة إشراك قطاعات التكنولوجيا والأمن السيبراني والشؤون القانونية والموارد البشرية في تطبيق سياسات حماية البيانات.
وأضافت أن الاستعداد للتدقيق التنظيمي يتطلب مراجعة البيانات القديمة، والتخلص من المعلومات التي لم تعد هناك حاجة مشروعة للاحتفاظ بها وفقًا للقواعد المعمول بها، إلى جانب متابعة دورة حياة البيانات منذ جمعها وحتى تخزينها واستخدامها أو حذفها.
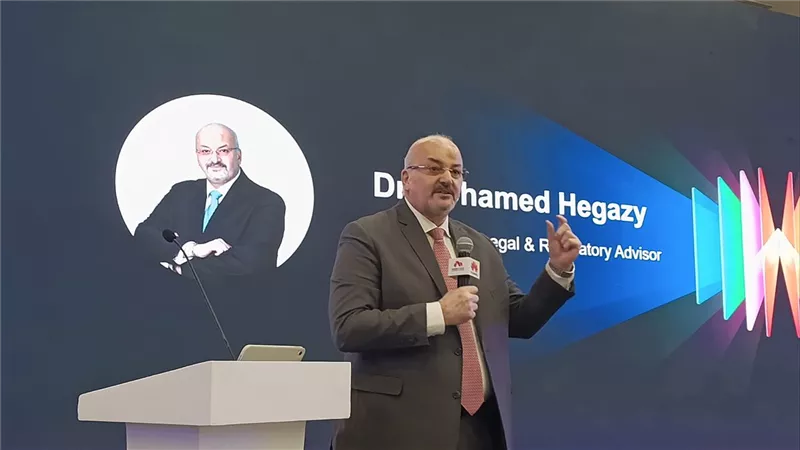
وعلى الصعيد القانوني، استعرض الدكتور محمد حجازي، خبير الشؤون القانونية والسياسات ومُعدّ مشروعات قوانين الجرائم الإلكترونية وحماية البيانات، متطلبات الامتثال وآليات الإنفاذ المرتبطة بقانون حماية البيانات الشخصية، ودور مركز حماية البيانات الشخصية في الإشراف على تطبيق الإطار التنظيمي.
وحذر حجازي من التعامل مع الالتزامات القانونية باعتبارها إجراءات شكلية، مؤكدًا أهمية إدراك المسؤولين داخل المؤسسات لمسؤولياتهم في تطبيق القانون وتجنب المخالفات والعقوبات المقررة.
وأشار إلى أن البيانات أصبحت أصلًا استراتيجيًا تعتمد عليه المؤسسات في تطوير أعمالها، خاصة مع انتشار تطبيقات الذكاء الاصطناعي التي تتأثر نتائجها بجودة البيانات المستخدمة في التدريب والتشغيل.
وشدد على أهمية اتخاذ خطوات تنظيمية واضحة، من بينها تعيين مسؤول حماية البيانات عندما يكون ذلك مطلوبًا وفقًا للقانون، وإجراء تقييمات أثر حماية البيانات بحسب طبيعة المعالجة ومتطلباتها، ووضع أطر لحوكمة البيانات تحدد المسؤوليات وآليات الرقابة داخل المؤسسة.
واتفق المشاركون في الجلسة على أن الالتزام بقانون حماية البيانات الشخصية لا يتوقف عند استيفاء المتطلبات الأولية، بل يتطلب بناء منظومة مستدامة للحوكمة والمراجعة الدورية، تواكب التغيرات التقنية والتنظيمية.
وأكدت المناقشات أهمية تحقيق التوازن بين حماية خصوصية الأفراد وتمكين الشركات من تطوير خدماتها الرقمية، مع مراعاة المتطلبات القانونية عند استخدام الحوسبة السحابية وتحليل البيانات وتطبيقات الذكاء الاصطناعي.