شرح واضح لأذونات الكاميرا والموقع والميكروفون والصور وجهات الاتصال، مع خطوات لفهم الصلاحيات وإدارتها على الهاتف
دليل عملي لفهم أذونات تطبيقات الهاتف وحماية الخصوصية

أذونات التطبيق الآمنة
دليل مختصر لأذونات التطبيقات الآمنة
تطلب تطبيقات الهاتف أذونات مختلفة حتى تستطيع استخدام بعض وظائف الجهاز. قد تحتاج هذه الأذونات إلى الكاميرا أو الموقع أو الصور أو الميكروفون. المشكلة ليست في طلب الإذن نفسه، بل في معرفة مدى ارتباطه بوظيفة التطبيق. فهم هذه العلاقة يساعد على ضبط الخصوصية دون تعطيل الخدمات المهمة.
ينطبق المبدأ نفسه على التطبيقات الرياضية والترفيهية والخدمية التي يستخدمها الجمهور العربي يومياً. فعند تثبيت تطبيق رياضي أو خدمة رقمية مثل برنامج 1xbet أو غيره، تظهر طلبات صلاحيات مرتبطة بوظائف محددة. يجب أن يتوافق كل طلب مع ميزة مفهومة داخل التطبيق. التطبيق الذي يعرض نتائج المباريات مثلاً قد يحتاج التنبيهات، لكنه لا يحتاج الكاميرا لهذه الوظيفة وحدها.
تعطي أنظمة الهواتف الحديثة المستخدم تحكماً أكبر في هذه الصلاحيات. يمكن منح الإذن أثناء الاستخدام فقط، أو رفضه، أو تعديله لاحقاً. كما تفصل الأنظمة بين أنواع البيانات الحساسة بدلاً من منح وصول شامل للجهاز. هذه الخيارات تجعل مراجعة الصلاحيات جزءاً طبيعياً من إدارة الهاتف.
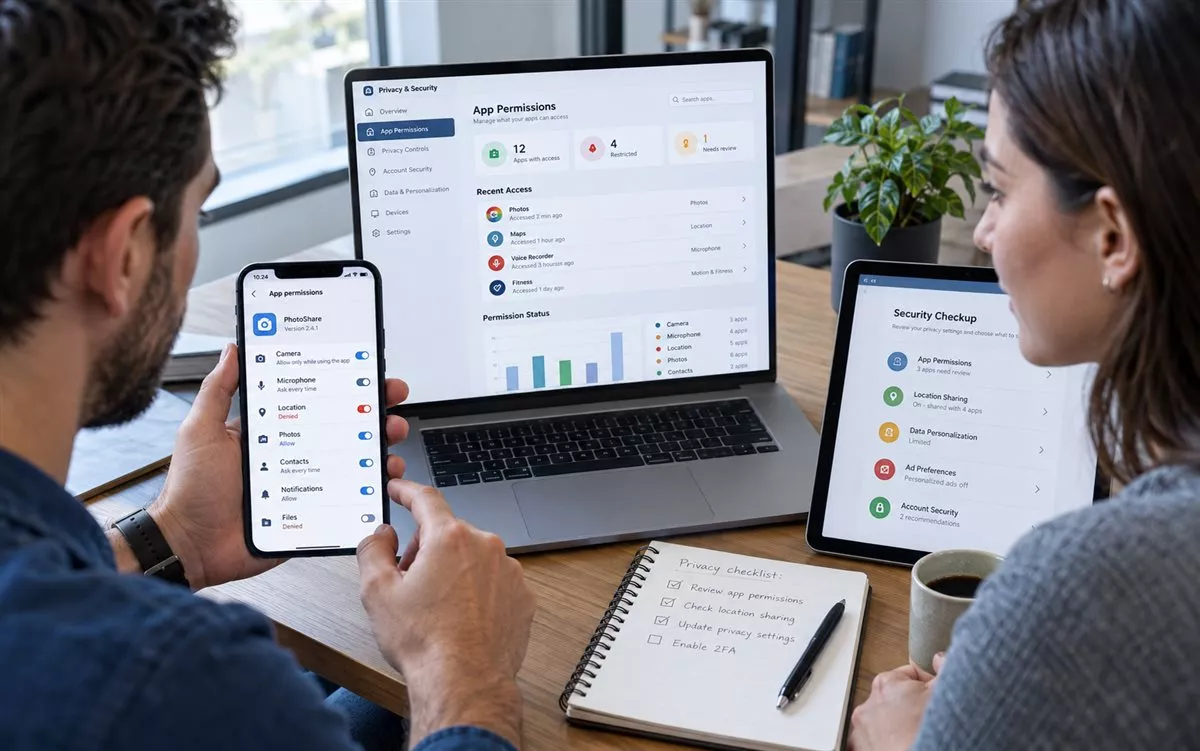
لماذا تحتاج التطبيقات إلى الأذونات؟
تعمل تطبيقات الهاتف داخل بيئة محدودة الوصول إلى بيانات الجهاز. عندما تحتاج ميزة إلى مورد حساس، يطلب النظام موافقة المستخدم. بهذه الطريقة لا يستطيع التطبيق الوصول مباشرة إلى كل الصور أو الموقع دون إذن مناسب.
ترتبط الصلاحية الصحيحة عادة بوظيفة واضحة يمكن تفسيرها بسهولة. يحتاج تطبيق الخرائط إلى الموقع لتحديد المسار. ويحتاج تطبيق مكالمات الفيديو إلى الكاميرا والميكروفون أثناء الاتصال. أما تطبيق النتائج الرياضية فقد يحتاج التنبيهات لإرسال أخبار المباراة.
تشمل أكثر الصلاحيات شيوعاً:
- الموقع لتقديم الخرائط أو الخدمات المرتبطة بالمكان.
- الكاميرا لالتقاط الصور أو مسح رموز الاستجابة.
- الميكروفون للمكالمات والتسجيل والبحث الصوتي.
- الصور لإرفاق ملفات أو تغيير صورة الحساب.
- جهات الاتصال لإيجاد مستخدمين معروفين داخل بعض الخدمات.
- الإشعارات لإرسال النتائج والتنبيهات والتحديثات المهمة.
لا تعني الحاجة إلى صلاحية واحدة أن التطبيق يحتاج بقية الصلاحيات. لكل وظيفة نطاق مستقل يجب تقييمه بصورة منفصلة. هذه القاعدة تقلل مشاركة البيانات غير الضرورية.
الموقع من أكثر الأذونات حساسية
إذن الموقع يستحق اهتماماً خاصاً لأنه قد يكشف حركة المستخدم وأماكن وجوده. لهذا توفر أنظمة الهواتف درجات مختلفة للوصول. قد يعمل التطبيق بالموقع أثناء الاستخدام فقط، أو يحتاج وصولاً أوسع لميزة محددة.
في كثير من التطبيقات يكفي السماح بالموقع أثناء تشغيل الخدمة. تطبيق الخرائط يحتاج الموقع أثناء التنقل، بينما قد لا يحتاجه بعد إغلاقه. بعض الأنظمة تسمح أيضاً باستخدام موقع تقريبي بدلاً من الموقع الدقيق.
تعتمد خدمات الطقس والمطاعم والنقل على الموقع بدرجات مختلفة. لكن تطبيقاً بسيطاً للملاحظات لا يحتاج هذه البيانات عادة. العلاقة بين الوظيفة والصلاحية تبقى أفضل معيار سريع لفهم الطلب.
يمكن تعديل الوصول إلى الموقع من إعدادات الخصوصية لاحقاً. هذا مهم لأن طريقة استخدام التطبيق قد تتغير بمرور الوقت. وقد تصبح صلاحية قديمة غير ضرورية بعد التوقف عن استخدام ميزة معينة.
الكاميرا والميكروفون والصور
تحتاج بعض التطبيقات إلى الكاميرا والميكروفون لتنفيذ وظائف مباشرة. تطبيق الاجتماعات يحتاج الاثنين أثناء المكالمة، بينما يحتاج تطبيق المسح الضوئي إلى الكاميرا فقط. لذلك يجب ألا تُعامل هذه الصلاحيات كحزمة واحدة.
تسمح الهواتف الحديثة بمراجعة التطبيقات التي استخدمت موارد حساسة. كما تظهر مؤشرات مرئية عند تشغيل الكاميرا أو الميكروفون في أنظمة شائعة. هذه المؤشرات تساعد على ملاحظة النشاط أثناء استخدام الهاتف.
الوصول إلى الصور أصبح أكثر مرونة أيضاً. يمكن لبعض الأنظمة منح التطبيق صوراً محددة بدلاً من المكتبة كاملة. هذا الخيار مناسب عندما يحتاج التطبيق إلى رفع صورة واحدة أو مجموعة صغيرة.
المبدأ العملي بسيط: كلما كان نطاق الوصول أقل، انخفض حجم البيانات المتاحة للتطبيق. لا يغير ذلك وظيفة التطبيق إذا كانت الصلاحية المحدودة كافية. لهذا تعتمد تطبيقات جيدة على أقل قدر من البيانات المطلوبة.
كيف تُراجع الأذونات بصورة منطقية؟
لا تحتاج مراجعة الأذونات إلى معرفة تقنية متقدمة. يكفي ربط كل صلاحية بالميزة التي يستخدمها التطبيق فعلياً. إذا لم تظهر علاقة واضحة، يمكن إعادة تقييم الحاجة إليها من إعدادات الهاتف.
هناك عدة أسئلة تساعد على المراجعة:
- هل ترتبط الصلاحية بوظيفة مستخدمة داخل التطبيق؟
- هل يكفي السماح بالوصول أثناء الاستخدام فقط؟
- هل يحتاج التطبيق إلى كل الصور أم ملفات محددة؟
- هل توجد ميزة تعمل من دون الموقع الدقيق؟
- هل يحتاج التطبيق إلى الميكروفون في الخلفية؟
- هل بقيت صلاحيات لتطبيق لم يعد يُستخدم كثيراً؟
لا يعني رفض الإذن دائماً أن التطبيق سيتوقف بالكامل. غالباً تتعطل الميزة المرتبطة بهذه الصلاحية فقط. يمكن بعدها منح الوصول عند الحاجة الفعلية.
توصي مبادئ أمان تطبيقات الهاتف بتقليل الصلاحيات إلى الحد اللازم. هذا النهج يُعرف بمبدأ الحد الأدنى من الامتيازات. الهدف هو إعطاء التطبيق الوصول المطلوب لوظيفته دون توسيع النطاق بلا سبب.
أذونات Android وiPhone ليست متطابقة
يستخدم Android وiOS نماذج متقاربة، لكن تفاصيل القوائم والخيارات تختلف. كلا النظامين يسمح بمراجعة الوصول إلى الموقع والكاميرا والميكروفون والبيانات الأخرى. كما يمكن تغيير القرار بعد منح الصلاحية.
على iPhone توجد معظم عناصر التحكم داخل قسم الخصوصية والأمان. يمكن رؤية التطبيقات التي تملك الوصول إلى الموقع والصور والميكروفون والكاميرا. ويستطيع المستخدم تعديل الصلاحيات لكل تطبيق بصورة منفصلة.
أما Android فيعرض الأذونات عبر إعدادات التطبيق ومدير الصلاحيات. تختلف أسماء القوائم قليلاً بين الشركات وإصدارات النظام. لكن الفكرة الأساسية تظل واحدة: مراجعة المورد الحساس ومعرفة التطبيقات التي تصل إليه.
تتغير أنظمة الهواتف باستمرار، وقد تضيف إصدارات جديدة خيارات أكثر دقة. لهذا قد يختلف شكل القائمة بين جهازين. الأهم هو فهم نوع الصلاحية وليس حفظ مكانها داخل الإعدادات.
التنبيهات والوصول في الخلفية
ليست كل الصلاحيات مرتبطة ببيانات شخصية مباشرة. الإشعارات مثال واضح، لأنها تتحكم في قدرة التطبيق على إرسال تحديثات خارج الشاشة الرئيسية. تصبح مهمة لتطبيقات الأخبار والرياضة ومتابعة الرحلات.
لكن كثرة التنبيهات قد تجعل المعلومات المهمة أقل وضوحاً. لذلك تسمح الأنظمة غالباً بتعديل أنواع الإشعارات لكل تطبيق. يمكن مثلاً إبقاء نتائج المباريات وتعطيل التنبيهات التسويقية عند توفر هذا الفصل.
الوصول في الخلفية يحتاج فهماً أكبر. بعض تطبيقات الملاحة أو اللياقة تعتمد عليه لأداء وظيفة مستمرة. تطبيقات أخرى لا تحتاج إلى العمل المستمر بعد إغلاق الشاشة.
كما يرتبط النشاط الخلفي باستهلاك البطارية والبيانات. لذلك تساعد مراجعة هذه الإعدادات على إدارة الهاتف بصورة أفضل. الهدف ليس تعطيل كل نشاط، بل الإبقاء على ما تدعمه وظيفة حقيقية.
علامات التطبيق الذي يتعامل جيداً مع الصلاحيات
التطبيق المنظم يطلب الإذن في اللحظة التي تحتاج فيها الميزة إليه. طلب الكاميرا عند اختيار خاصية التصوير يبدو منطقياً أكثر من طلبها فور التثبيت. السياق يساعد المستخدم على فهم سبب الوصول.
كما تقدم التطبيقات الجيدة وصفاً واضحاً للسبب قبل ظهور نافذة النظام. لا تحتاج الرسالة إلى لغة تقنية طويلة. يكفي شرح الوظيفة والبيانات التي تعتمد عليها.
يظل التحكم بعد منح الإذن جزءاً مهماً من التجربة. يجب أن تعمل الخيارات الأساسية عند رفض الصلاحيات غير المرتبطة بها. هذا التصميم يجعل إدارة الخصوصية أكثر دقة وأقل إرباكاً.
إدارة الصلاحيات عادة رقمية بسيطة
لا تحتاج الأذونات إلى مراجعة يومية، لكنها تستحق فحصاً دورياً. تتراكم التطبيقات على الهاتف، وقد تبقى صلاحيات لتطبيقات لم تعد مستخدمة. مراجعة سريعة تعيد ترتيب الوصول بحسب الاستخدام الحالي.
أفضل قاعدة هي مقارنة الصلاحية بوظيفة واضحة. تطبيق الصور يحتاج إلى الصور، وتطبيق الخرائط يحتاج إلى الموقع، وتطبيق المكالمات يحتاج إلى الميكروفون. عندما تختفي هذه العلاقة، تصبح المراجعة مفيدة.
تقدم أنظمة الهاتف أدوات كافية لإدارة معظم الصلاحيات دون برامج إضافية. يمكن تغيير الوصول أو تقليله أو إيقافه من الإعدادات. هذه المرونة تجعل قرار الخصوصية قابلاً للتعديل في أي وقت.
في النهاية، الأذونات ليست رسائل يجب قبولها تلقائياً أو رفضها كلها. هي اتفاق محدد بين وظيفة التطبيق وبيانات الجهاز. فهم هذا الاتفاق يحافظ على تجربة الهاتف العملية ويمنح المستخدم سيطرة أوضح على معلوماته.