(تفاصيل) اختراق مكتب التحقيقات الفيدرالي

يبدو أن مكتب التحقيقات الفيدرالي قد استخدم كبيدق في معركة بين المتسللين والباحثين الأمنيين، وفقًا لـ Bleeping Computer، أكد مكتب التحقيقات الفيدرالي (FBI) أن المتسللين اخترقوا خوادم البريد الإلكتروني الخاصة به في وقت مبكر من يوم السبت؛ لإرسال رسائل مزيفة تدعي أن المستلمين قد تعرضوا لانتهاكات البيانات.
(اقرأ أيضًا) T-Mobile تعلن عن اختراق بيانات 6 ملايين عميل إضافي
حاولت رسائل البريد الإلكتروني تثبيت الهجمات غير الموجودة على فيني ترويا، زعيم شركات أمن الويب المظلمة NightLion و Shadowbyte.
سلطت منظمة الاستخبارات غير الربحية Spamhaus الضوء بسرعة على الرسائل المزيفة، استخدم المهاجمون أنظمة مكتب التحقيقات الفدرالي المشروعة لتنفيذ الهجوم، باستخدام عناوين البريد الإلكتروني المأخوذة من قاعدة بيانات للسجل الأمريكي لأرقام الإنترنت (ARIN)، من بين مصادر أخرى، تلقى أكثر من 100،000 عنوان رسائل البريد الإلكتروني المزيفة في موجتين على الأقل.
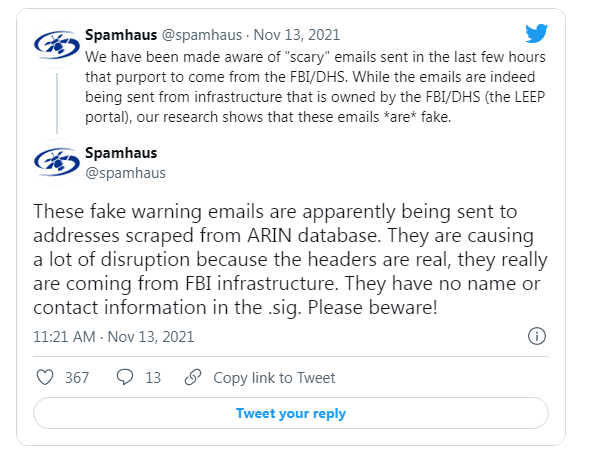
وصف مكتب التحقيقات الفيدرالي الاختراق بأنه وضع مستمر ولم يكن لديه في البداية المزيد من التفاصيل لمشاركتها، طلبت من مستلمي البريد الإلكتروني الإبلاغ عن رسائل مثل هذه إلى مركز شكاوى جرائم الإنترنت التابع للمكتب أو وكالة الأمن السيبراني وأمن البنية التحتية.
أخبر ترويا شركة Bleeping Computer أنه يعتقد أن الجناة قد يكونون على صلة
الخلافات بين المتسللين ومجتمع الأمن ليست جديدة، في مارس، حاول المهاجمون الذين يستغلون خوادم Microsoft Exchange توريط الصحفي الأمني بريان كريبس باستخدام مجال مارق، ومع ذلك، فمن النادر أن يستخدموا نطاقات حقيقية من وكالة حكومية مثل مكتب التحقيقات الفيدرالي كجزء من حملتهم، في حين أن هذا قد يكون أكثر فاعلية من المعتاد (غُمر مكتب التحقيقات الفيدرالي بمكالمات من مسؤولي تكنولوجيا المعلومات القلقين)، إلا أنه قد يدفع أيضًا إلى استجابة سريعة بشكل خاص - لن يتقبل تطبيق القانون أن يكون ضحية.
لمزيد من أخبار قسم التكنولوجيا تابع alwafd.news
موضوعات ذات صلة
حكم اختراق الهواتف وأجهزة الحاسوب الخاصة
(تفاصيل) اختراق موقع دونالد ترامب من متسلل تركي وعلاقة أردوغان
TRUTH Social.. تفاصيل اختراق شبكة ترامب الاجتماعية قبل إطلاقها